
Última actualización 09-01-2026
Categoría:
Reviews:
Join thousands of AI enthusiasts in the World of AI!
Binary Vulnerability Analysis
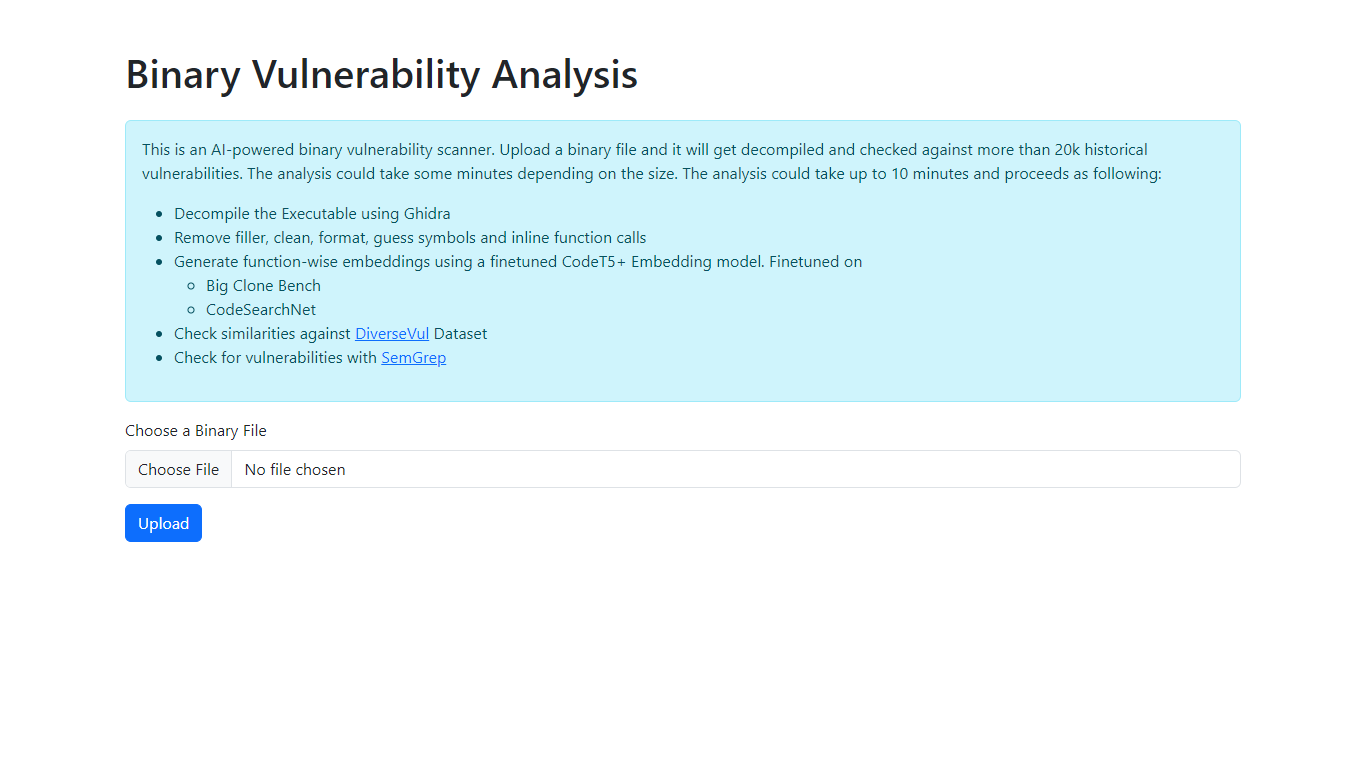
Sube un binario compilado en tu navegador y Binary Vulnerability Analysis realiza un escaneo completo del lado del servidor sin necesidad de instalaciones locales de Ghidra o SemGrep. Seleccionas un archivo en la página principal, esperas mientras el pipeline lo descompila y verifica, y lees los resultados cuando termina el procesamiento.
La mayoría de los escáneres binarios se basan únicamente en la coincidencia de firmas o en el comportamiento en sandbox. Este combina la descompilación con Ghidra, embeddings de funciones CodeT5+ ajustados con Big Clone Bench y CodeSearchNet, verificaciones de similitud contra el conjunto de datos DiverseVul de más de 20,000 vulnerabilidades históricas, y reglas estáticas de SemGrep en un solo flujo de carga. Este enfoque híbrido de embeddings más patrones apunta a fallos a nivel lógico en código descompilado, no solo a secuencias de bytes conocidas.
Investigadores de seguridad, ingenieros inversos y desarrolladores lo usan cuando quieren un análisis rápido de vulnerabilidades en binarios compilados. El tiempo de análisis escala con el tamaño del archivo y puede durar hasta unos 10 minutos en ejecutables más grandes.
Descompila ejecutables subidos con Ghidra antes de ejecutar cualquier verificación de vulnerabilidades
Limpia el código descompilado, adivina símbolos e inserta llamadas a funciones inline automáticamente
Construye incrustaciones a nivel de función con un modelo CodeT5+ ajustado finamente con Big Clone Bench y CodeSearchNet
Compara incrustaciones contra el conjunto de datos DiverseVul de más de 20,000 vulnerabilidades históricas
Ejecuta reglas de análisis estático SemGrep para detectar problemas adicionales de seguridad en el código
Combina la descompilación de Ghidra, verificaciones de similitud de embeddings y análisis SemGrep en un único flujo de carga
Compara embeddings de funciones con más de 20,000 vulnerabilidades en el conjunto de datos DiverseVul
Ejecuta todo el pipeline en el servidor, por lo que no necesitas una configuración local de Ghidra o SemGrep
No se publica ninguna página de precios ni detalles de la cuenta en el sitio
El análisis puede tardar hasta 10 minutos para archivos binarios más grandes
Los formatos ejecutables compatibles no están listados en la página principal
¿Cómo funciona el Análisis de Vulnerabilidades en Binarios?
El Análisis de Vulnerabilidades en Binarios descompila su ejecutable cargado con Ghidra, limpia y formatea el código, luego genera incrustaciones a nivel de función utilizando un modelo finamente ajustado CodeT5+. Compara esas incrustaciones con el conjunto de datos DiverseVul y ejecuta reglas de SemGrep para detectar patrones conocidos de vulnerabilidades.
¿Cuánto tiempo tarda el Análisis de Vulnerabilidades en Binarios?
El Análisis de Vulnerabilidades en Binarios puede tardar varios minutos dependiendo del tamaño del archivo. El sitio indica que una ejecución completa puede tardar hasta 10 minutos en completarse.
¿Qué herramientas y conjuntos de datos utiliza el Análisis de Vulnerabilidades en Binarios?
El Análisis de Vulnerabilidades en Binarios usa Ghidra para la descompilación, un modelo de incrustación CodeT5+ finamente ajustado entrenado con Big Clone Bench y CodeSearchNet, el conjunto de datos de vulnerabilidades DiverseVul, y reglas de análisis estático SemGrep.
¿Necesito instalar algún software para usar el Análisis de Vulnerabilidades en Binarios?
No se requiere instalación local. El Análisis de Vulnerabilidades en Binarios se ejecuta completamente en el navegador: usted carga un archivo binario en la página principal y espera a que termine el análisis en el servidor.
¿Contra cuántas vulnerabilidades verifica el Análisis de Vulnerabilidades en Binarios?
El Análisis de Vulnerabilidades en Binarios compara las incrustaciones de funciones contra más de 20,000 vulnerabilidades históricas en el conjunto de datos DiverseVul, además de ejecutar verificaciones de patrones con SemGrep.