
最后更新 09-01-2026
Reviews:
Join thousands of AI enthusiasts in the World of AI!
Binary Vulnerability Analysis
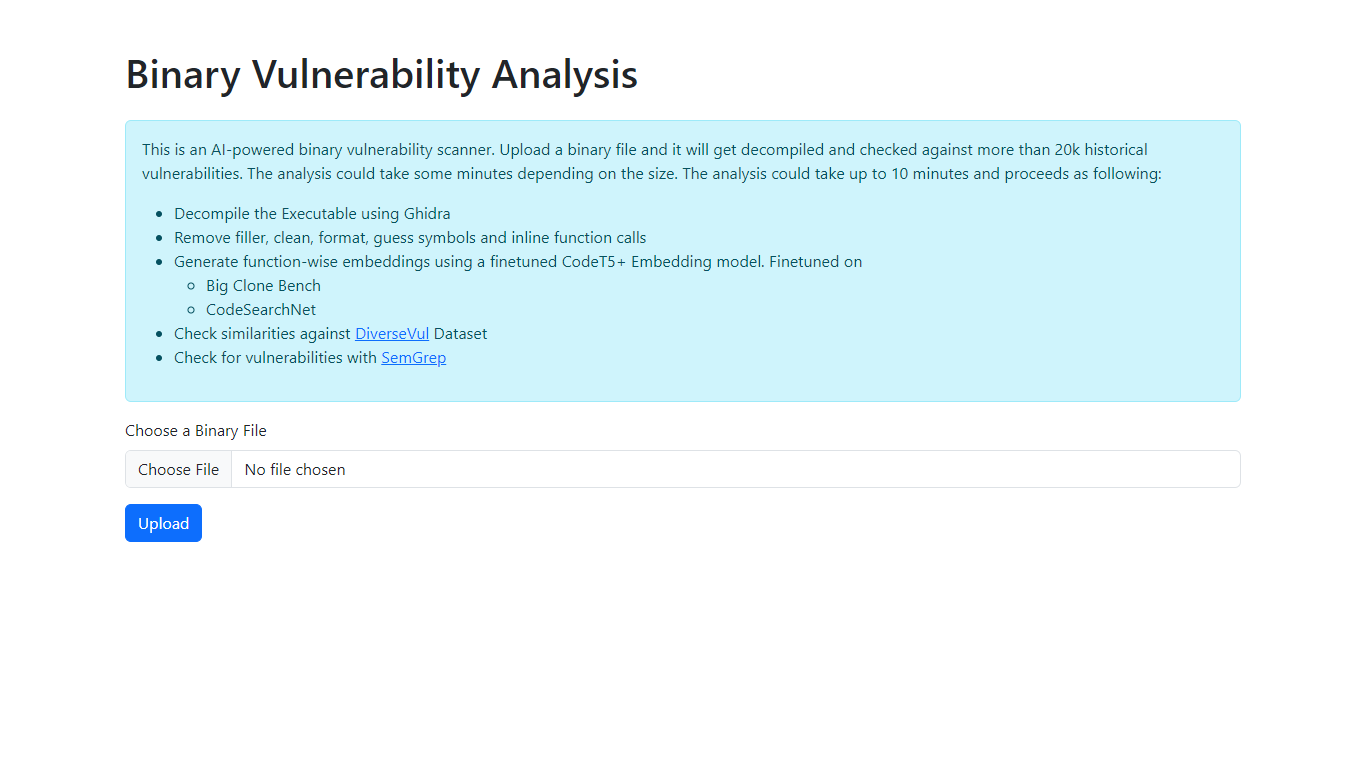
在浏览器中上传已编译的二进制文件,Binary Vulnerability Analysis 会在服务器端运行完整扫描,无需本地安装 Ghidra 或 SemGrep。您只需在首页选择文件,等待管道反编译并检查文件,处理完成后即可查看结果。
大多数二进制扫描器仅依赖签名匹配或沙箱行为。该工具将 Ghidra 反编译、基于 Big Clone Bench 和 CodeSearchNet 微调的 CodeT5+ 函数嵌入、针对包含 20,000 多个历史漏洞的 DiverseVul 数据集的相似性检查,以及 SemGrep 静态规则,整合在一次上传流程中。该混合的嵌入加模式方法针对反编译代码中的逻辑级缺陷,而不仅仅是已知的字节序列。
安全研究人员、逆向工程师和开发者在需要对已编译二进制文件进行快速漏洞筛查时会使用它。分析时间随文件大小而变化,较大可执行文件的处理时间可达约 10 分钟。
在运行任何漏洞检查之前,使用 Ghidra 反编译上传的可执行文件
清理反编译后的代码,自动猜测符号并内联函数调用
使用在 Big Clone Bench 和 CodeSearchNet 上微调的 CodeT5+ 模型构建函数级别的嵌入
将嵌入与包含 20,000 多个历史漏洞的 DiverseVul 数据集进行匹配
运行 SemGrep 静态分析规则以标记代码中的其他安全问题
结合 Ghidra 反编译、嵌入相似性检查和 SemGrep 分析于一体的上传流程
将函数嵌入与 DiverseVul 数据集中超过 20,000 个漏洞进行对比
在服务器端运行完整流程,无需本地安装 Ghidra 或 SemGrep
网站上未发布定价页面或账户详情
对于较大的二进制文件,分析可能需要长达10分钟
主页上未列出支持的可执行格式
二进制漏洞分析是如何工作的?
二进制漏洞分析使用 Ghidra 对您上传的可执行文件进行反编译,清理并格式化代码,然后使用经过微调的 CodeT5+ 模型生成函数级别的嵌入。它将这些嵌入与 DiverseVul 数据集进行比较,并运行 SemGrep 规则以检测已知的漏洞模式。
二进制漏洞分析需要多长时间?
二进制漏洞分析的时间取决于文件大小,可能需要几分钟。网站说明完整运行可能需要长达10分钟才能完成。
二进制漏洞分析使用了哪些工具和数据集?
二进制漏洞分析使用 Ghidra 进行反编译,使用在 Big Clone Bench 和 CodeSearchNet 训练的经过微调的 CodeT5+ 嵌入模型,采用 DiverseVul 漏洞数据集和 SemGrep 静态分析规则。
使用二进制漏洞分析需要安装软件吗?
无需本地安装。二进制漏洞分析完全在浏览器中运行:您在首页上传二进制文件,等待服务器端分析完成即可。
二进制漏洞分析检查了多少漏洞?
二进制漏洞分析将函数嵌入与 DiverseVul 数据集中超过 20,000 个历史漏洞进行比较,此外还运行 SemGrep 模式检查。